Plataforma web
Tesseract
Inteligencia de amenazas sobre tu marca: phishing, dominios similares, activos expuestos y menciones, con evidencia adjunta en cada hallazgo.
Ver la plataformaNo dependemos de agregadores de fuentes: generamos nuestros propios datos.
Tesseract vigila la web en busca de lo que amenaza tu marca. Kosmos Safe Browsing ya lleva esa protección al navegador, y el Antivirus llega después a la computadora.
Inteligencia de amenazas sobre tu marca: phishing, dominios similares, activos expuestos y menciones, con evidencia adjunta en cada hallazgo.
Ver la plataformaAvisa y bloquea sitios maliciosos, como páginas de phishing y estafa, en el momento en que alguien intenta abrirlos.
Conocer la extensiónDetecta, bloquea y elimina virus y malware directamente en la computadora.
 Extensión para ChromeNuevo
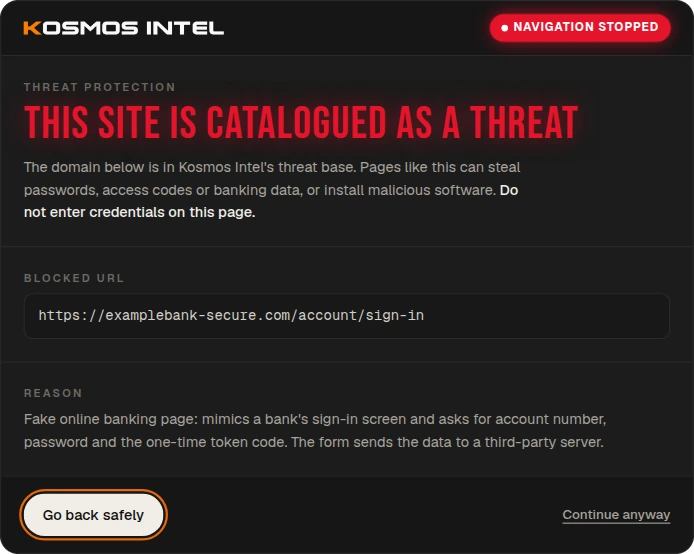
Te avisa antes de que la página de phishing abra.
Cada dominio que visitas se compara con la base de amenazas de Kosmos Intel. Si está catalogado, la navegación se detiene antes de que la página cargue — y ves la dirección bloqueada y el motivo.
Chrome, Edge, Brave y otros navegadores basados en Chromium.

Vista consolidada: volumen de eventos, rotación de IP, reputación y los dominios que comparten infraestructura contigo.
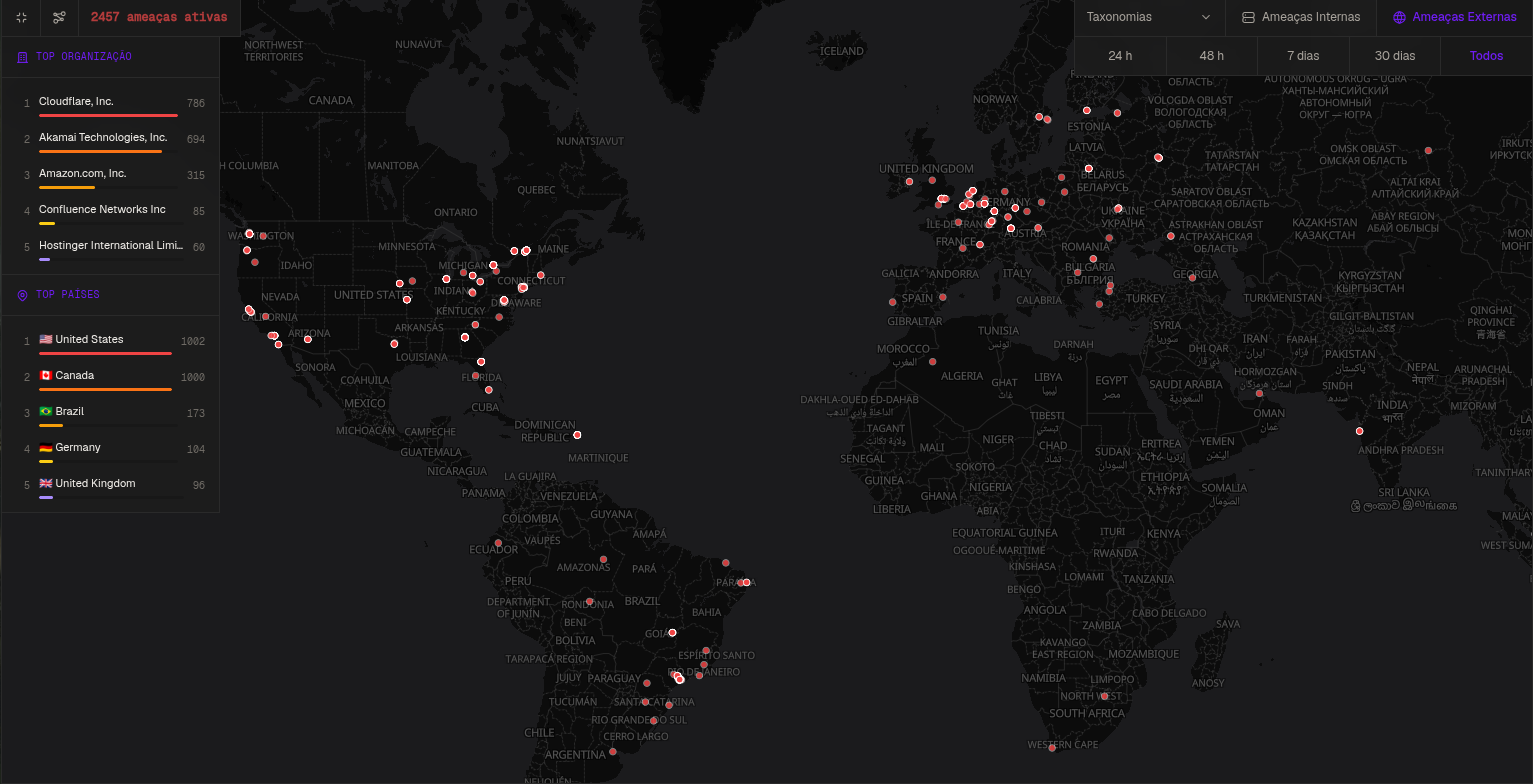
De dónde vienen las amenazas: país, organización y proveedor detrás de cada evento, en el mapa.
Dominios unidos por el mismo servidor, DNS o DMARC — la campaña entera, no la alerta aislada.
Tus subdominios, paneles y servicios abiertos en internet, encontrados sin tocar tu entorno.
Páginas que se hacen pasar por tu marca para robar credenciales, con captura, dominio y clasificación de cada hallazgo.
Registros parecidos al tuyo, rastreados desde el DNS hasta la página publicada.
Fraudes contra tu marca — apps falsas, enlaces de pago y campañas — reunidos y clasificados en un solo lugar.
Páginas que secuestran las búsquedas de tu marca para empujar casinos, fraude y contenido adulto.
Cuentas que se hacen pasar por tu marca o por tu gente, con la red donde viven y la evidencia adjunta.
Código, credenciales y secretos publicados en repositorios, con el tipo de exposición clasificado.
Publicaciones que mencionan tu marca de forma negativa, de reclamos y foros a decisiones judiciales.
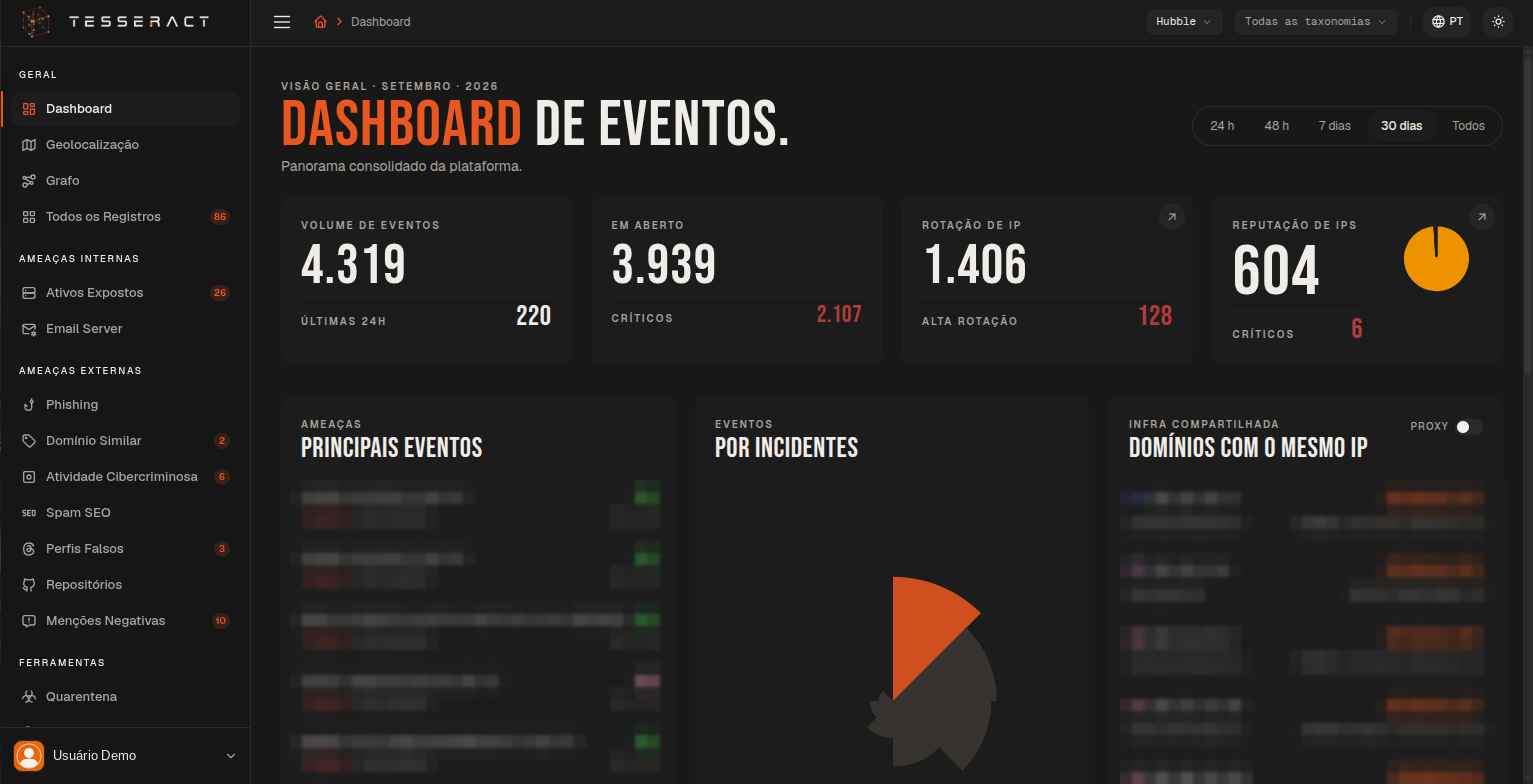
Vista consolidada: volumen de eventos, rotación de IP, reputación y los dominios que comparten infraestructura contigo.
Diez paneles sobre la misma taxonomía, con evidencia adjunta en cada hallazgo y nada instalado en tu entorno.
VirusTotal y Google responden sobre una dirección que ya llegó hasta ellos. Tesseract parte de tu marca.
| Quién ve el phishing primero | Tesseract | VirusTotal | Google Transparency |
|---|---|---|---|
| Vigila tu marca sin que lo pidas | lo hace | no lo hace | no lo hace |
| Detecta el dominio similar ya en el registro | lo hace | no lo hace | no lo hace |
| No espera a que alguien envíe la URL | lo hace | no lo hace | lo hace |
| Captura y contexto del hallazgo | lo hace | parcial | no lo hace |
| Une el hallazgo a la campaña (IP, ASN, DNS) | lo hace | parcial | no lo hace |
| Te avisa cuando aparece | lo hace | no lo hace | no lo hace |
| Lo sigue hasta el takedown | lo hace | no lo hace | no lo hace |
| Va más allá del phishing | lo hace | no lo hace | no lo hace |
| Bloquea el sitio en el navegador de quien visita | lo hace | no lo hace | lo hace |
Comparativa según el funcionamiento público de cada servicio. VirusTotal y Google son marcas de sus respectivos dueños.
Amenazas internas, amenazas externas, infraestructura compartida y reputación de marca — en el mismo panel, con la misma taxonomía.
Superficie externa inventariada por cuenta propia: subdominios olvidados, paneles abiertos, entornos de pruebas en producción.
SPF, DKIM, DMARC y comportamiento de envío auditados — antes de que alguien firme mensajes en tu nombre.
Páginas publicadas usando tu marca, detectadas en cuanto se publican y seguidas hasta el takedown.
Typosquatting y homoglifos correlacionados con la IP, el ASN y el historial de quien los registró.
Claves, tokens y configuraciones filtradas en repositorios públicos, con el commit y el autor identificados.
Perfiles falsos, spam de SEO y conversaciones sobre tu empresa — priorizados por alcance real, no por volumen.
Tú indicas el dominio. Tesseract hace el resto — sin instalar nada, sin tocar tu entorno.
Agendar llamada técnicaCada hallazgo entra en un ciclo que no termina. Recolección, enriquecimiento, monitoreo y reclasificación se repiten mientras el activo exista — y siguen después de que sale del aire.
El evento llega al panel con evidencia: phishing, dominio similar, app falsa o perfil que se hace pasar por su marca.
Todo lo que la página carga se extrae y se indexa — lo que el fraude pide y lo que entrega.
El activo se sigue consultando desde afuera: si aún está en línea, adónde apunta y quién responde por él.
Cada vuelta reescribe el riesgo: la severidad sube, baja o se reabre, y la campaña se correlaciona de nuevo.
Dado de baja no es cerrado. El dominio queda en vigilancia latente y, si vuelve a resolver, cambia de IP o lo registra otra persona, el mismo caso se reabre — con todo el historial junto.
Informe inicial en un plazo de 48 h, con hallazgos priorizados por riesgo y sin compromiso.