Plataforma web
Tesseract
Threat intelligence sobre a sua marca: phishing, domínios sósia, ativos expostos e menções, com evidência anexada em cada achado.
Ver a plataformaNão dependemos de agregações de fontes: nós geramos nosso próprio dado.
O Tesseract vigia a web atrás do que ameaça a sua marca. O Kosmos Safe Browsing já leva essa proteção ao navegador, e o Antivírus chega em seguida ao computador.
Threat intelligence sobre a sua marca: phishing, domínios sósia, ativos expostos e menções, com evidência anexada em cada achado.
Ver a plataformaAvisa e bloqueia sites maliciosos, como páginas de phishing e golpe, no momento em que alguém tenta abri-los.
Conhecer a extensãoDetecta, bloqueia e remove vírus e malware direto no computador.
 Extensão para ChromeNovo
Avisa antes de a página de phishing abrir.
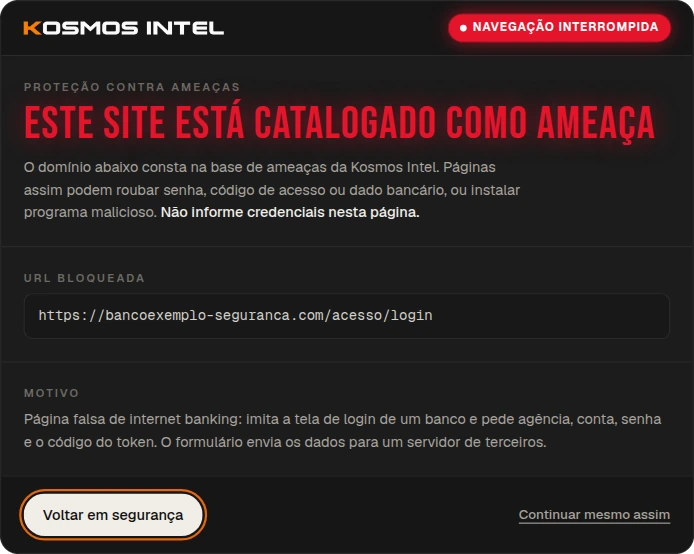
Cada domínio que você acessa é conferido contra a base de ameaças da Kosmos Intel. Se estiver catalogado, a navegação para antes de a página carregar — e você vê o endereço bloqueado e o motivo.
Chrome, Edge, Brave e outros navegadores baseados em Chromium.

Visão consolidada: volume de eventos, rotação de IP, reputação e os domínios que compartilham infraestrutura com você.
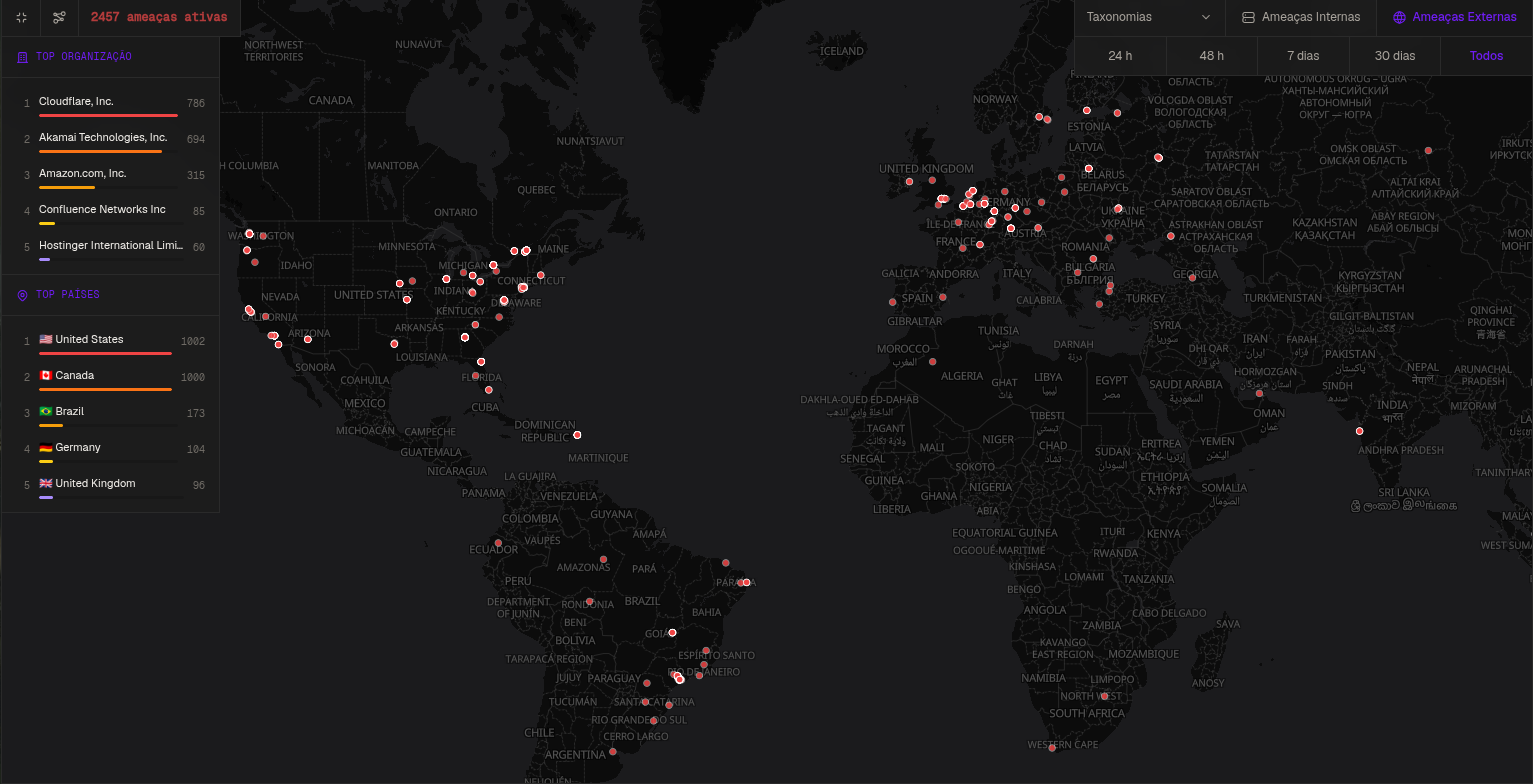
De onde partem as ameaças: país, organização e provedor por trás de cada evento, no mapa.
Domínios ligados pelo mesmo servidor, DNS ou DMARC — a campanha inteira, não o alerta isolado.
Subdomínios, painéis e serviços seus que estão abertos na internet, encontrados sem tocar no seu ambiente.
Páginas que se passam pela sua marca para roubar credenciais, com print, domínio e classificação de cada achado.
Registros parecidos com o seu, rastreados desde o DNS até a página publicada.
Fraudes contra a marca — apps falsos, links de pagamento e campanhas — reunidas e classificadas em um só lugar.
Páginas que sequestram buscas pela sua marca para empurrar cassino, fraude e conteúdo adulto.
Contas que se passam pela sua marca ou pelas suas pessoas, com a rede onde vivem e a evidência anexada.
Código, credenciais e segredos publicados em repositórios, com o tipo de exposição classificado.
Publicações que citam sua marca de forma negativa, de reclamações e fóruns a decisões judiciais.
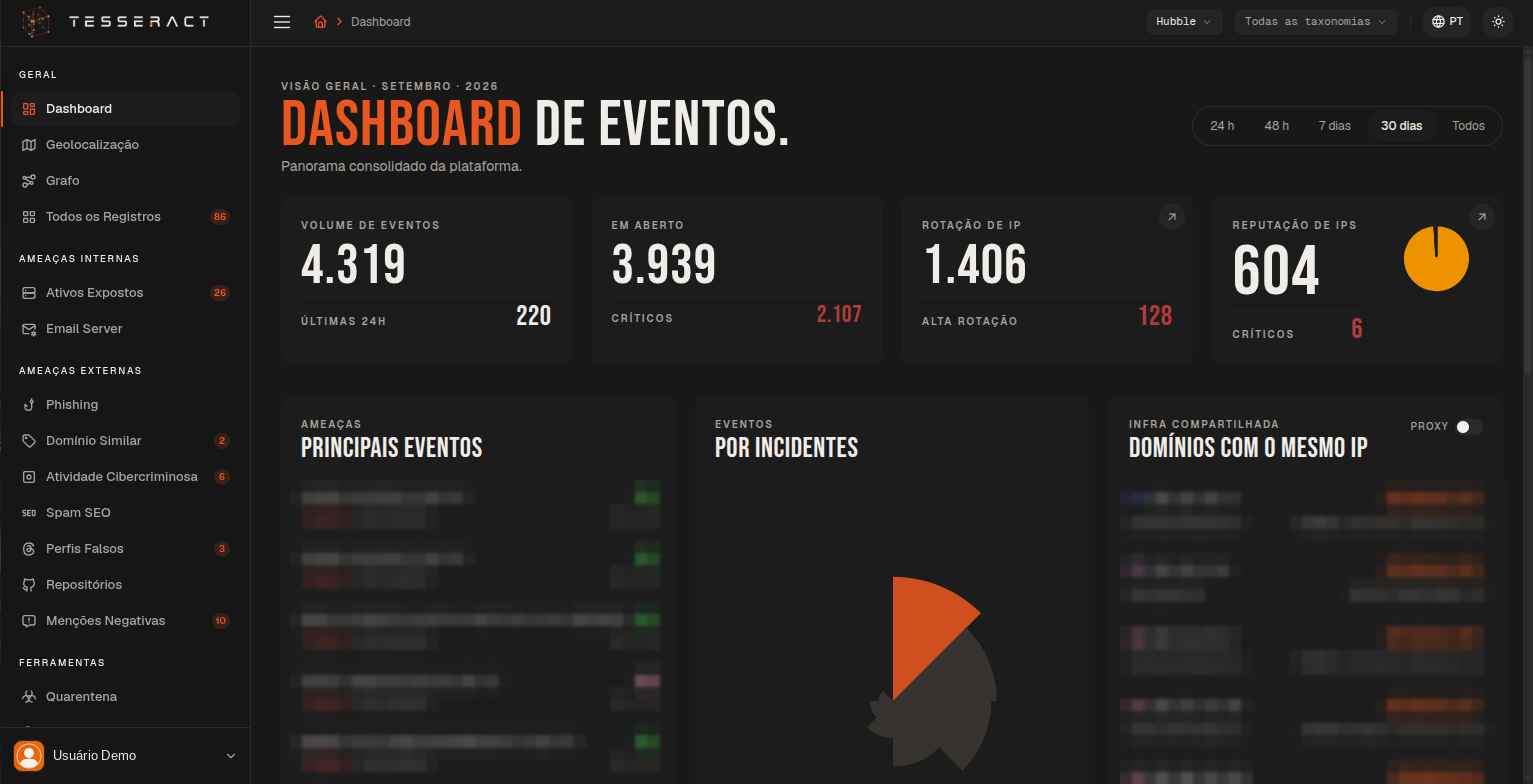
Visão consolidada: volume de eventos, rotação de IP, reputação e os domínios que compartilham infraestrutura com você.
Dez painéis sobre a mesma taxonomia, com evidência anexada em cada achado e nenhuma instalação no seu ambiente.
VirusTotal e Google respondem sobre um endereço que já chegou até eles. O Tesseract parte da sua marca.
| Quem vê o phishing primeiro | Tesseract | VirusTotal | Google Transparency |
|---|---|---|---|
| Vigia a sua marca sem você pedir | faz | não faz | não faz |
| Pega o domínio sósia já no registro | faz | não faz | não faz |
| Não espera alguém enviar a URL | faz | não faz | faz |
| Print e contexto do achado | faz | parcial | não faz |
| Liga o achado à campanha (IP, ASN, DNS) | faz | parcial | não faz |
| Avisa você quando aparece | faz | não faz | não faz |
| Acompanha até o takedown | faz | não faz | não faz |
| Vai além do phishing | faz | não faz | não faz |
| Bloqueia o site no navegador de quem visita | faz | não faz | faz |
Comparativo pelo funcionamento público de cada serviço. VirusTotal e Google são marcas dos seus respectivos donos.
Ameaças internas, ameaças externas, infraestrutura compartilhada e reputação de marca — no mesmo painel, com a mesma taxonomia.
Superfície externa inventariada por conta própria: subdomínios esquecidos, painéis abertos, ambientes de homologação em produção.
SPF, DKIM, DMARC e comportamento de envio auditados — antes que alguém assine mensagens no seu lugar.
Páginas publicadas usando sua marca, detectadas na subida e acompanhadas até o takedown.
Typosquatting e homoglifos correlacionados com o IP, o ASN e o histórico de quem registrou.
Chaves, tokens e configs vazados em repositórios públicos, com o commit e o autor identificados.
Perfis falsos, spam de SEO e conversas sobre a sua empresa — priorizados por alcance real, não por volume.
Você informa o domínio. O Tesseract faz o resto — sem instalar nada, sem tocar no seu ambiente.
Agendar conversa técnicaCada evento encontrado entra em um ciclo que não termina. Coleta, enriquecimento, monitoramento e reclassificação se repetem enquanto o ativo existir — e continuam depois que ele sai do ar.
O evento entra no painel com evidência: phishing, domínio sósia, app falso ou perfil que se passa por você.
Tudo que a página carrega é extraído e indexado — o que o golpe pede e o que ele entrega.
O ativo continua sendo consultado de fora: se ainda está no ar, para onde aponta e quem responde por ele.
A cada volta o risco é reescrito: a severidade sobe, cai ou reabre, e a campanha é correlacionada de novo.
Derrubado não é encerrado. O domínio fica em vigilância dormente e, se voltar a resolver, mudar de IP ou for registrado por outra pessoa, o mesmo caso reabre — com todo o histórico junto.
Relatório inicial em até 48h, com achados priorizados por risco e sem compromisso.